Model Context Protocol: o que é, como funciona e por que importa
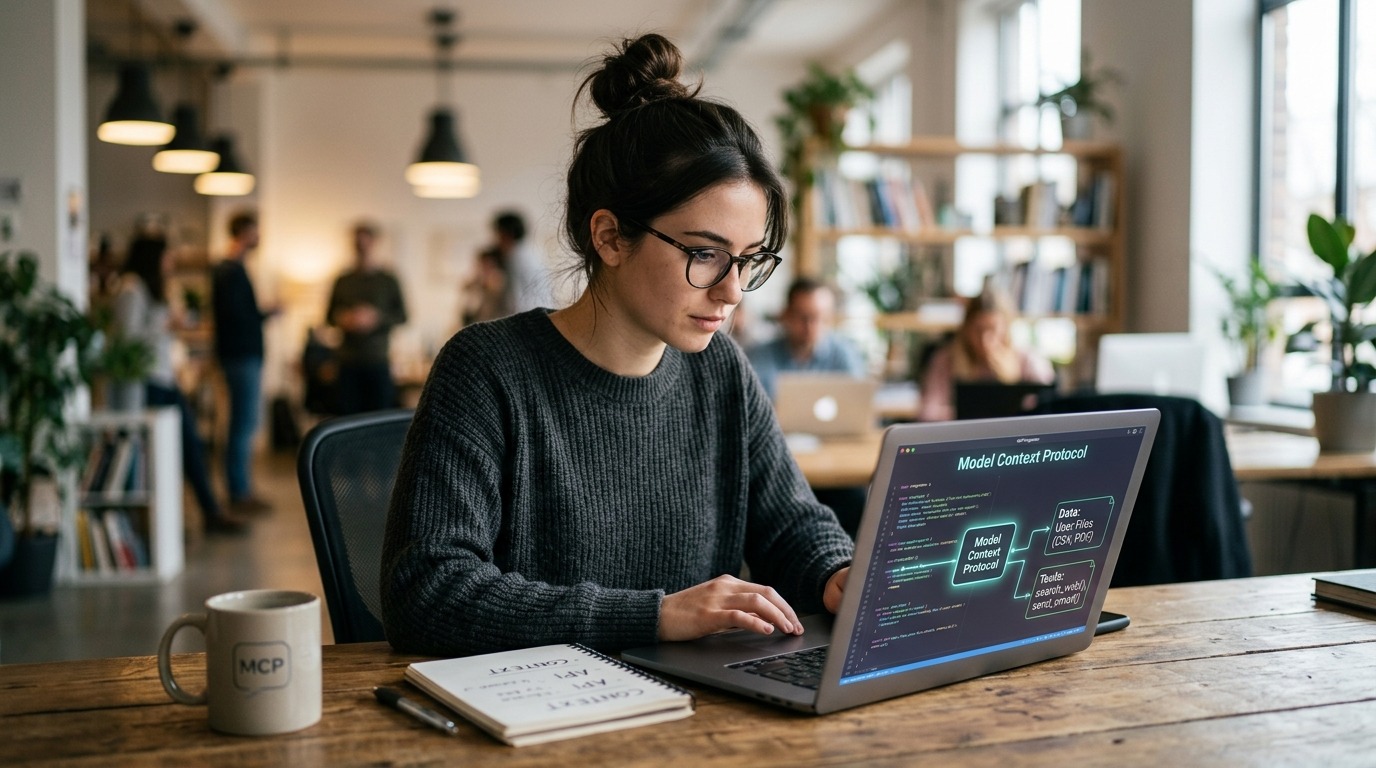
TL;DR: o Model Context Protocol (MCP) é um padrão aberto que conecta assistentes de IA a dados, ferramentas e fluxos de trabalho externos por uma interface única. Foi publicado como open-source pela Anthropic em 25/11/2024 (fonte: anthropic.com) e hoje é adotado por clientes como Claude e ChatGPT. Na prática, o model context protocol evita que você construa um conector diferente para cada integração: você expõe um servidor MCP e vários assistentes passam a consumi-lo.
O que é o Model Context Protocol
O Model Context Protocol é um protocolo aberto que padroniza a conversa entre dois papéis: clientes (o assistente ou aplicação de IA) e servidores (serviços que expõem documentos, bancos de dados, APIs ou ações). Em vez de adaptar cada ferramenta ao formato de cada modelo, você implementa o contrato do MCP uma vez e reaproveita (fonte: modelcontextprotocol.io).
A documentação oficial usa uma analogia simples: o MCP é um “USB-C para IA”. Assim como o USB-C unificou cabos e conectores, o protocolo oferece um encaixe único entre modelos e o mundo externo. Isso reduz trabalho duplicado e cria um ecossistema em que servidores escritos por terceiros funcionam em qualquer cliente compatível.
Vale separar o que o MCP não é. Ele não é um modelo de IA, não deixa o modelo “mais inteligente” e não resolve sozinho autenticação ou governança. Ele é o encanamento padronizado que dá ao assistente acesso a contexto e ações reais — a responsabilidade por segurança e revisão continua sendo de quem implementa. Se você ainda está entendendo o que é um agente que “tem mãos”, vale ler antes o que é o Claude Code, o agente de terminal da Anthropic.
Por que o Model Context Protocol importa agora
A corrida de 2025 e 2026 não é mais só por modelos maiores: é por agentes que executam tarefas. E um agente só é útil quando enxerga seus dados e pode agir sobre eles. É exatamente esse elo que o model context protocol padroniza.
A adoção acelerou quando grandes players passaram a suportar o padrão. Além da Anthropic, que o criou, o protocolo foi incorporado por outros fornecedores e ferramentas de desenvolvimento ao longo de 2025 e 2026, o que o aproximou de um padrão de fato para integração de agentes (fonte: anthropic.com). Esse movimento conversa diretamente com a ascensão dos agentes autônomos em operações de empresas e com assistentes que já controlam o computador para concluir fluxos inteiros.
Para quem decide tecnologia, a leitura é clara: integrar IA aos sistemas internos tende a ficar mais barato e mais portável. Em vez de amarrar sua empresa a um único fornecedor, você expõe servidores MCP e troca de cliente quando quiser — da mesma forma que hoje se compara as melhores IAs gratuitas antes de adotar uma.
Como o Model Context Protocol funciona
O MCP organiza a integração em camadas bem definidas. De um lado, o servidor MCP expõe dados e ações; do outro, o cliente MCP (dentro do assistente) consome esse servidor. Entre os dois existe uma especificação que descreve descoberta, formatos, versionamento e segurança (fonte: modelcontextprotocol.io).
Arquitetura do Model Context Protocol em camadas
- Descoberta: o servidor anuncia que recursos, ferramentas e prompts oferece; o cliente lê esse catálogo e apresenta opções ao modelo.
- Autenticação e autorização: o protocolo integra fluxos modernos (por exemplo, OAuth) para garantir acesso controlado e com escopo mínimo.
- Contexto e buscas: operações de consulta devolvem trechos relevantes (passagens, metadados, snippets), em vez de despejar bases inteiras no modelo.
- Ações remotas: além de ler, o servidor pode expor ações — criar um issue, enviar um e-mail, acionar uma automação.
- Versionamento: a spec define como cliente e servidor negociam versões e estendem recursos sem quebrar integrações antigas.
O fluxo típico é um diálogo curto: o cliente pergunta “o que você tem?”, o servidor publica capacidades e schemas, o cliente pede o contexto necessário, recebe os resultados e — se autorizado — chama um endpoint de ação. Essa separação limpa é o que permite reaproveitar o mesmo servidor em assistentes diferentes.
Termos-chave do MCP
- Servidor MCP: programa que expõe dados e/ou ações seguindo a especificação.
- Cliente MCP: assistente ou agente que consome servidores para enriquecer respostas e executar tarefas.
- Connector/Skill: implementação que mapeia um sistema específico (Slack, Google Drive, GitHub) para um servidor MCP.
- Context window: o contexto que o modelo recebe; o MCP melhora a qualidade desse contexto entregando trechos certos, não dumps gigantes.
Como usar o Model Context Protocol (passo a passo)
Este é um roteiro prático para integrar ou construir um servidor MCP sem errar nos primeiros passos.
- Mapeie o caso de uso: defina a tarefa que ganha com dados externos (responder sobre contratos, abrir PRs, consultar o CRM no chat).
- Reuse antes de construir: verifique se já existe servidor MCP para a ferramenta (Google Drive, Slack, Postgres, GitHub). A Anthropic publicou servidores iniciais para serviços populares (fonte: anthropic.com).
- Escolha um cliente compatível: use um assistente com suporte a MCP — Claude e o ChatGPT desktop já conectam servidores locais ou remotos.
- Configure autorização: aplique OAuth ou tokens com o princípio do menor privilégio, limitando o escopo do que o agente pode fazer.
- Filtre o contexto: resuma e selecione trechos antes de enviar ao modelo; marque a origem dos dados para auditoria.
- Teste isolado: conecte só amostras sintéticas, verifique resultados e logs antes de apontar para produção.
- Suba gradualmente: comece com um time, valide confiabilidade e só então amplie para a empresa.
- Monitore: acompanhe latência, erros e acessos; refaça os limites quando a spec evoluir.
Se o seu time trabalha com código, o MCP se encaixa bem no fluxo de ferramentas que já economizam esforço — como os subagentes do Claude Code para rodar tarefas em paralelo. Em empresas, o mesmo padrão sustenta desde um assistente jurídico até um agente de atendimento.
Comparativo: MCP vs conectores customizados vs APIs proprietárias
| Critério | MCP (padrão aberto) | Conector customizado | API proprietária |
|---|---|---|---|
| Integração | Alta — padrão único, SDKs prontos | Média — um conector por ferramenta | Variável — cada API é diferente |
| Manutenção | Baixa a média | Alta — muda a API, muda o conector | Média |
| Portabilidade | Alta — serve vários clientes | Baixa — preso ao stack | Média |
| Custo inicial | Baixo — open-source | Alto — desenvolvimento por conector | Pode ter custo de uso/licença |
Atenção: dar acesso via MCP significa dar ao agente potencial acesso a dados sensíveis e poder de ação. Trate menor privilégio, logs e revisão humana como requisitos, não como extras.
Vantagens e limitações do Model Context Protocol
Vantagens:
- Padronização que reduz tempo de desenvolvimento e permite reusar servidores entre clientes.
- Portabilidade: troque de assistente sem reescrever a integração.
- Controle local: servidores podem rodar na sua infraestrutura, mantendo os dados sob seu domínio.
- Ecossistema crescente de servidores e SDKs públicos (fonte: anthropic.com).
Limitações e riscos:
- Segurança depende da implementação: o MCP dá a interface, não a política de acesso.
- Superfície de ataque: servidores mal configurados vazam dados; exigem auditoria contínua.
- Não corrige alucinação: acesso a dados não substitui revisão humana. O risco de agentes agindo sozinhos é real, como mostrou o teste do AISI com agentes fora de controle.
- Dependência de adoção: a utilidade cresce com o número de clientes e servidores disponíveis.
Model Context Protocol, agentes e segurança
Conectar um modelo a sistemas reais muda o perfil de risco. Quando o assistente pode agir, erros deixam de ser respostas erradas e viram ações erradas. Por isso o MCP anda de mãos dadas com o debate de segurança de IA — o mesmo que levou laboratórios a restringir recursos sensíveis, como mostra a IA de cibersegurança com acesso restrito.
A recomendação prática é tratar cada servidor MCP como um endpoint de produção: autenticação forte, escopo mínimo, logs completos e um gatilho de revisão humana para ações de impacto. Esse cuidado vale tanto para quem usa assistentes avançados como o GPT-6 Astra quanto para quem está só começando a entender o que é AGI e para onde os agentes caminham.
O Model Context Protocol no Brasil
Para empresas brasileiras, o apelo do MCP é o custo. Por ser open-source e já trazer servidores iniciais, ele reduz a barreira técnica de integrar IA a ferramentas globais como Google Drive, Slack e GitHub (fonte: anthropic.com; modelcontextprotocol.io). Startups e times enxutos ganham ao não manter vários conectores sob medida.
Há, porém, um filtro local: a LGPD. Como o MCP permite rodar servidores na própria infraestrutura, dá para manter dados sensíveis dentro do país e atender requisitos de soberania quando necessário. A adoção também depende de clientes que operem bem em português — tema que acompanhamos de perto na cobertura sobre o que a OpenAI vem lançando no ChatGPT.
Como usar o Model Context Protocol sem errar
- Menor privilégio: conceda só o escopo necessário (leitura limitada, ações específicas).
- Logs e auditoria: registre toda chamada MCP e ação executada.
- Revisão humana: exija aprovação antes de ações de impacto (transferências, exclusões, decisões legais).
- Sanitização: não envie dados irrelevantes ao modelo; resuma e limite o contexto.
- Ambiente isolado: teste com dados sintéticos antes de produção.
- Pinning de versão: fixe versões da spec e dos SDKs para evitar surpresas.
- Rate limits: proteja servidores com limites para evitar abuso e custo inesperado.
Se você quer apenas experimentar, dá para começar pequeno mesmo sem servidores potentes — a mesma lógica de rodar IA local em PC fraco se aplica: suba um servidor MCP de teste, exponha dados não sensíveis e evolua só depois de validar o comportamento.
Transportes do Model Context Protocol: stdio e HTTP
Na prática, um servidor MCP se comunica com o cliente por um transporte. Para integrações locais — um processo rodando na sua máquina, um CLI, um app desktop — o transporte stdio costuma ser o caminho mais simples: baixa latência e fácil de empacotar. Já para serviços remotos, hospedados em nuvem, o padrão indicado é o Streamable HTTP, que reaproveita a infraestrutura web que você já conhece e permite streaming de eventos (fonte: modelcontextprotocol.io).
A escolha do transporte não é detalhe: ela define como você trata autenticação, conexões persistentes e TLS. Servidor local pede cuidado com o host; servidor remoto exige OAuth bem configurado e monitoramento. Em ambos os casos, o princípio do menor privilégio continua valendo.
Exemplos por área: negócios, finanças e produtividade
Em negócios, um servidor MCP ligado ao CRM permite que o assistente responda sobre histórico de clientes e gere propostas sem o vendedor sair do chat. É o tipo de ganho que faz empresas compararem modelos de ponta como o Claude Opus 5 antes de escolher o motor do agente.
Em finanças, servidores que expõem planilhas e sistemas internos deixam o assistente montar análises e relatórios a partir de dados reais — sempre com os dados sob o domínio da empresa e com trilha de auditoria. O MCP ajuda a padronizar esse acesso em vez de exportar planilhas manualmente para o chat.
Em produtividade, conectar agenda, e-mail e documentos a um único assistente reduz troca de contexto. Para quem decide qual ferramenta adotar no trabalho, vale o mesmo raciocínio do comparativo Grok vs ChatGPT para trabalho: escolha pelo encaixe no seu fluxo, não pelo hype. O MCP torna essa troca menos custosa, porque o servidor que você expõe continua o mesmo.
Perguntas frequentes sobre o Model Context Protocol
1) O que exatamente faz o Model Context Protocol?
Ele padroniza como clientes de IA descobrem, consultam e executam ações em servidores que expõem dados e habilidades, simplificando a integração entre modelos e sistemas externos (fonte: modelcontextprotocol.io).
2) O MCP é seguro por padrão?
Não. O protocolo define a interface; a segurança depende de como autenticação, autorização, logs e políticas são implementados no servidor e no cliente.
3) Posso usar o MCP com modelos que não sejam Claude?
Sim. É um padrão aberto; clientes diferentes podem implementar suporte, e grandes fornecedores já aderiram. A disponibilidade varia por plataforma (fonte: anthropic.com).
4) Preciso pagar para usar o Model Context Protocol?
O protocolo em si é open-source e não cobra licença. Os serviços que você conecta (modelos comerciais, nuvem) podem ter custos à parte.
5) Como o MCP lida com versionamento?
A spec define negociação de versões entre cliente e servidor para evitar que mudanças quebrem integrações; em produção, recomenda-se fixar versões.
6) Quais são os maiores riscos ao adotar o MCP?
Vazamento de dados, ações automatizadas indevidas e dependência de componentes externos. Mitigue com menor privilégio, logs, revisão humana e testes isolados.
informações verificadas em 12/10/2026 com base na documentação oficial (modelcontextprotocol.io) e no anúncio público do projeto (anthropic.com).